Qual è il problema?
Situazione classica: un capannone, una telecamera o un PC dove il cavo non arriva, e il Wi-Fi del cliente che invece arriva benissimo. Prendi un MikroTik con il Wi-Fi, lo colleghi come client (station) all’access point, metti nello stesso bridge il Wi-Fi e la porta della telecamera, e ti aspetti che la telecamera compaia nella rete come se avesse il cavo.
Non compare. Il MikroTik è collegato, il segnale è ottimo, ma dietro non passa niente. L’ho rifatto in laboratorio: con la station in modalità normale la telecamera dietro il MikroTik è irraggiungibile, zero ping su zero.
Il motivo è nel modo in cui funziona il Wi-Fi. Un access point accetta e consegna frame solo per gli indirizzi MAC che si sono collegati a lui. Il MikroTik si è collegato con il suo MAC; la telecamera, con il suo, per l’access point non esiste. I frame che la riguardano vengono semplicemente scartati.
Passo 1: quale modalità scelgo?
Dipende da chi c’è dall’altra parte:
- access point MikroTik: usa
station-bridge, il bridge vero, trasparente per tutti i protocolli. Funziona solo fra MikroTik, e fra radio dello stesso tipo di driver; - access point di un’altra marca (per esempio il router dell’operatore): usa
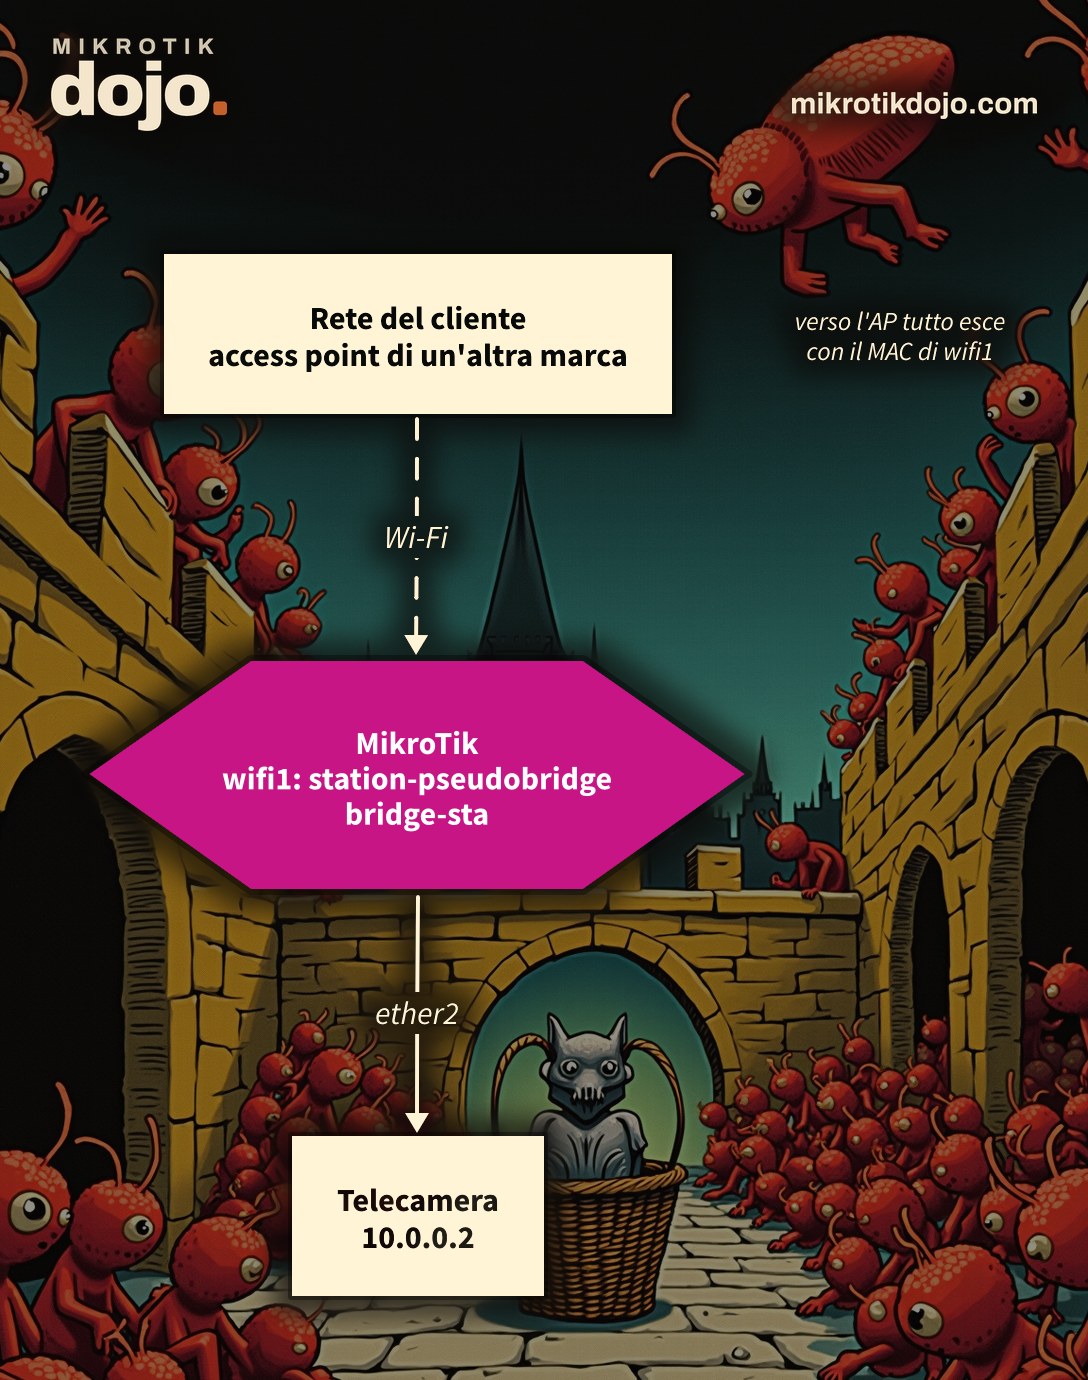
station-pseudobridge. Il MikroTik si presenta all’access point sempre con il suo MAC, e dietro le quinte traduce gli indirizzi per i dispositivi collegati al cavo. Una specie di NAT, ma sui MAC.
Questo howto è per il secondo caso, il più frequente sul campo. Le differenze fra le modalità sono nel manuale MikroTik: WiFi.
Passo 2: come collego il MikroTik all’access point?
Sul pacchetto wifi di RouterOS 7 (i modelli Wi-Fi 6 e i più recenti):
/interface wifi set wifi1 configuration.mode=station-pseudobridge \
    configuration.ssid="Rete-Cliente" configuration.country=Italy \
    security.authentication-types=wpa2-psk security.passphrase="la-password-del-wifi" \
    disabled=no
Controlla che sia collegato:
/interface wifi registration-table printDeve comparire una riga con l’access point, il segnale e da quanto tempo è collegato. Se il segnale è peggio di -75 o giù di lì, prima di andare avanti sposta l’apparato: un collegamento debole fa sembrare rotto anche quello che è configurato bene.
Passo 3: come creo il bridge?
/interface bridge add name=bridge-sta protocol-mode=none
/interface bridge port
add bridge=bridge-sta interface=wifi1
add bridge=bridge-sta interface=ether2
ether2 è la porta della telecamera, o dello switch con gli apparati da collegare. protocol-mode=none spegne lo spanning tree su questo bridge: con una sola porta Wi-Fi verso un access point non c’è nessun anello da evitare, e MikroTik segnala che in questa modalità lo spanning tree può disturbare il DHCP. In laboratorio l’ho provato così.
Se l’apparato dietro usa il DHCP, prende l’indirizzo dal router del cliente, come se avesse il cavo.
Passo 4: come verifico che funzioni?
Dal MikroTik, guarda chi vede il bridge:
/interface bridge host print where bridge=bridge-staSulla porta ether2 deve comparire il MAC della telecamera; su wifi1, quelli della rete del cliente. Poi, da un PC della rete del cliente, prova a raggiungere l’apparato:
ping 10.0.0.2
arp -a
In laboratorio la station era una routerboard con Wi-Fi 802.11ax collegata a un access point di un’altra marca, con dietro una telecamera con indirizzo fisso. Il ping risponde, la pagina web della telecamera si apre e lo stream RTSP sulla porta 554 è raggiungibile. E arp -a sul PC mostra una cosa curiosa: l’indirizzo della telecamera associato al MAC del MikroTik, non a quello della telecamera. È il “NAT sui MAC” in azione.
Passo 5: e perché non lo faccio a mano con il bridge NAT?
Ai tempi di RouterOS 5 e 6, quando questa modalità mancava o funzionava male, si faceva a mano con il bridge NAT: una regola che riscrive il MAC di chi esce dal Wi-Fi, una che risponde all’ARP al posto della telecamera, una che rigira i frame in arrivo al MAC giusto. Per curiosità l’ho rifatto sulla stessa routerboard:
/interface bridge nat
add chain=srcnat out-interface=wifi1 action=src-nat to-src-mac-address=<MAC di wifi1>
add chain=dstnat in-interface=wifi1 mac-protocol=arp arp-dst-address=10.0.0.2/32 \
    action=arp-reply to-arp-reply-mac-address=<MAC di wifi1>
add chain=dstnat in-interface=wifi1 mac-protocol=ip dst-address=10.0.0.2/32 \
    action=dst-nat to-dst-mac-address=<MAC della telecamera>
Per qualche secondo funziona. Poi si rompe, e il motivo è istruttivo. Il bridge NAT riscrive l’intestazione del frame, ma non il contenuto dei pacchetti ARP. Quando la telecamera chiede “chi è il gateway?”, dentro la domanda c’è scritto il suo MAC vero. Il PC del cliente lo legge, se lo segna, e da quel momento manda i pacchetti al MAC della telecamera, che l’access point non conosce e scarta. In laboratorio, dopo qualche secondo, il PC aveva in tabella il MAC vero della telecamera e i ping erano scesi a uno su cinque.
station-pseudobridge traduce anche l’ARP. Tornando alla modalità automatica, in meno di un minuto tutto ha ripreso a funzionare da solo. Il bridge NAT resta uno strumento potente, per altri lavori: per esempio per intercettare il DNS con un MikroTik invisibile, come nell’howto sul DNS trasparente con il bridge NAT. Le sue azioni sono nel manuale MikroTik: Bridging and Switching.
Cosa controllo prima di metterlo in produzione?
- dietro, tutti hanno lo stesso MAC: per il router del cliente ogni apparato dietro il MikroTik ha il MAC del MikroTik. Le prenotazioni DHCP per MAC, i filtri MAC e le statistiche per dispositivo del router non li distinguono più. Con un apparato solo dietro, nessun problema; con molti, meglio un vero collegamento routed o un access point MikroTik con
station-bridge; - solo IPv4 viene tradotto per ogni dispositivo: per gli altri protocolli il MikroTik usa il primo MAC che ha visto passare. Con un solo apparato dietro va tutto, con più di uno IPv6 e i protocolli non IP possono finire al dispositivo sbagliato;
- il MikroTik che fa da ponte va protetto come un router qualunque: segui l’Hardening di base di un router MikroTik.
Provato in laboratorio su una routerboard con Wi-Fi 802.11ax con RouterOS 7.24.5 (stable), pacchetto wifi, collegata come station a un access point Wi-Fi 6 di un’altra marca, a 5 GHz, con una telecamera PoE a indirizzo fisso su una porta del bridge: modalità station (telecamera irraggiungibile), station-pseudobridge (ping, pagina web e porta RTSP raggiungibili dalla rete dell’access point), bridge NAT fatto a mano (funziona per pochi secondi, poi si rompe per l’ARP).
Domande frequenti
Perché un MikroTik in modalità station non fa passare il traffico del bridge?
Perché l’access point accetta frame solo per i MAC che si sono collegati a lui. I dispositivi dietro la station hanno MAC diversi e i loro frame vengono scartati. Serve station-bridge verso un access point MikroTik, o station-pseudobridge verso uno di altre marche.
Che differenza c’è fra station-bridge e station-pseudobridge?
station-bridge è un bridge trasparente vero, ma funziona solo con access point MikroTik. station-pseudobridge funziona con qualunque access point: traduce i MAC dei dispositivi dietro la station con il proprio, per IPv4 dispositivo per dispositivo.
Posso usare il bridge NAT al posto di station-pseudobridge?
Si poteva, ma è fragile: il bridge NAT cambia l’intestazione dei frame e non il contenuto dei pacchetti ARP, così gli altri dispositivi finiscono per imparare il MAC vero del dispositivo dietro la station e il collegamento si rompe. station-pseudobridge traduce anche l’ARP.
Il router principale vede i dispositivi dietro la station?
Li vede con il loro indirizzo IP, ma tutti con il MAC del MikroTik. Prenotazioni DHCP e filtri basati sul MAC non possono distinguerli.