Che cos’è Passpoint?
Pensa al WiFi del cellulare quando cambi città: il telefono passa da una cella all’altra dell’operatore senza chiederti niente, perché la SIM è già la tua credenziale. Passpoint porta la stessa idea nel WiFi. Il telefono riconosce da solo una rete “amica”, si autentica con le credenziali che ha già e si collega, cifrato, senza pagine di login e senza password da chiedere al bancone.
I nomi sono tre e indicano la stessa cosa vista da lati diversi:
- IEEE 802.11u è lo standard: permette all’access point di raccontare chi è prima che il telefono si colleghi;
- Hotspot 2.0 è la specifica che usa l’802.11u per far scegliere e collegare il telefono in automatico;
- Passpoint è il programma di certificazione della Wi-Fi Alliance che garantisce che telefoni e access point parlino la stessa lingua.
Come fa il telefono a scegliere la rete giusta?
Con una piccola conversazione che avviene prima del collegamento:
- l’access point annuncia nei suoi beacon che supporta Hotspot 2.0;
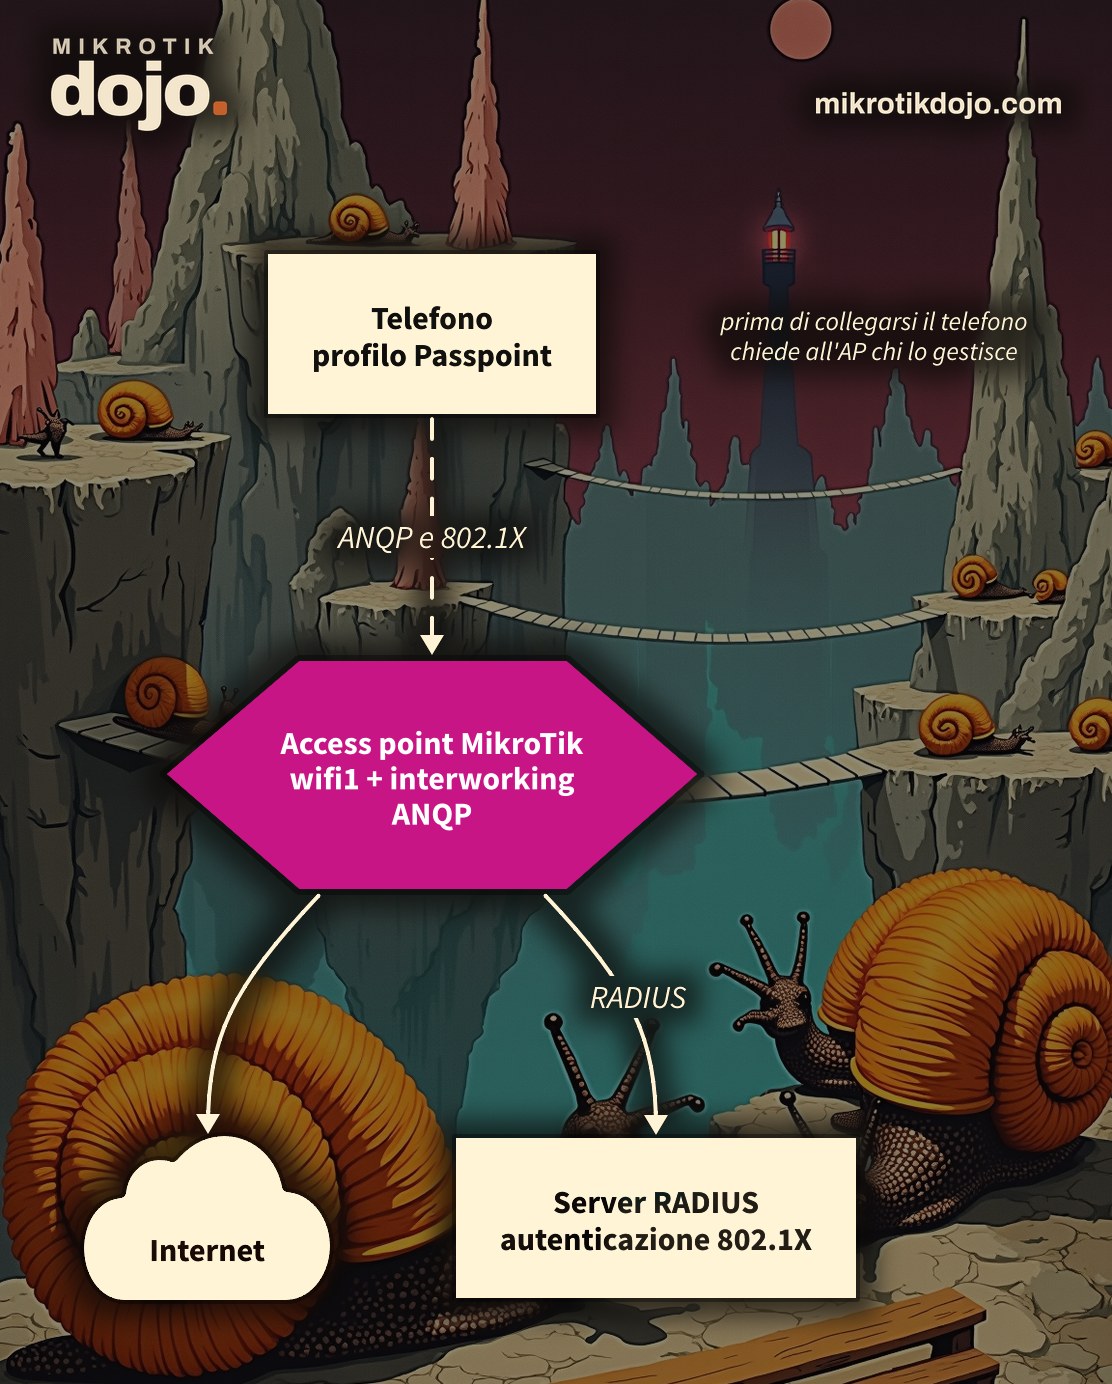
- il telefono, che ha installato un profilo Passpoint, gli fa delle domande con il protocollo ANQP (Access Network Query Protocol): chi gestisce la rete? Quali domini e quali realm accetti? Fai parte di qualche consorzio di roaming? C’è internet, e quanto è carica la linea?
- se le risposte corrispondono al suo profilo, il telefono si collega e si autentica con WPA2 o WPA3-Enterprise (802.1X): le credenziali vanno a un server RADIUS, che dice sì o no;
- se nessuna rete corrisponde, il telefono resta zitto: non si collega mai a una rete che non conosce.
Le credenziali possono essere di tre tipi: la SIM del telefono (EAP-SIM, EAP-AKA), un certificato (EAP-TLS) oppure nome utente e password (EAP-TTLS). Il profilo può arrivare dall’operatore mobile, da un’app o da un sito, oppure da una federazione come eduroam (università ed enti di ricerca) o OpenRoaming.
Quali vantaggi ha rispetto al captive portal?
- Niente pagina di login. Il captive portal vive di redirect HTTP, e oggi quasi tutto è HTTPS: le app restano appese, il telefono dice “connesso, senza internet” e l’utente rinuncia. Con Passpoint la pagina non c’è proprio.
- Traffico cifrato in aria. Un hotspot con captive portal è una rete aperta: tutto quello che non è HTTPS viaggia in chiaro fra il telefono e l’antenna. Con Passpoint ogni utente ha la sua chiave di cifratura, come in azienda.
- Niente reti finte. Il telefono si fida della rete solo se il server di autenticazione dimostra chi è con un certificato valido. Chi accende un access point con lo stesso nome nel parcheggio non riceve niente.
- Roaming automatico. Lo stesso profilo funziona in tutti i locali di una catena, in tutti gli edifici di un comune o, con una federazione, nel mondo: lo studente con eduroam entra nella wifi dell’università di un’altra città senza chiedere niente a nessuno.
- Un’identità per ogni connessione. Il RADIUS sa chi si è collegato, quando e con quale indirizzo, e i log non dipendono dal MAC address, che i telefoni moderni cambiano a piacere.
- Meno lavoro al bancone. Nessuna password da stampare sul cartello e da cambiare ogni mese, nessun cliente che chiede “qual è la password del WiFi?”.
E gli svantaggi?
Ci sono, ed è giusto dirli prima:
- serve un’infrastruttura di autenticazione: un server RADIUS e dei certificati validi, non solo l’access point;
- i telefoni devono avere il profilo: o lo distribuisci tu (con un’app o una pagina di registrazione) o entri in una federazione che lo distribuisce già;
- per un ospite di passaggio, senza profilo, Passpoint non fa niente: per lui serve ancora una rete normale, magari con il captive portal accanto.
In breve: per il bar sotto casa il captive portal resta la scelta più semplice. Per una catena, un comune, un campus, un ospedale o una rete che vuole far entrare gli utenti di eduroam o OpenRoaming, Passpoint è la strada giusta.
Che cosa avevo trovato nel 2017?
Girando nel terminale di una RouterBOARD con RouterOS 6.33, un Tab di troppo aveva mostrato un sottomenu non documentato, interworking-profiles, con voci come hotspot20, ASRA e 3GPP. Era il segnale che MikroTik ci stava lavorando. Oggi quel lavoro è diventato una funzione ufficiale, anche nel pacchetto wifi.
Passo 1: il mio access point può farlo?
Serve il pacchetto wifi, quello delle radio 802.11ax e di alcune 802.11ac. Controlla che il menu ci sia:
/interface wifi print
/interface wifi interworking print
Sugli apparati con il pacchetto storico wireless la stessa funzione sta in /interface wireless interworking-profiles, con parametri molto simili.
Passo 2: come creo il profilo di interworking?
Il profilo contiene quello che l’access point annuncia ai telefoni. Un esempio di partenza per un ristorante:
/interface wifi interworking add name=passpoint-bar internet=yes network-type=public-chargeable \
    venue=assembly-restaurant hotspot20=yes domain-names=example.com \
realms="example.com:eap-tls"internet=yes: la rete dà accesso a internet;network-type: il tipo di rete pubblicato, per esempiopublic-free(pubblica gratuita),public-chargeable(pubblica a pagamento),private;venue: il tipo di luogo, nella formagruppo-tipodello standard 802.11u. Il ristorante, per esempio, sta nel gruppo assembly, insieme a teatri e stadi:assembly-restaurant;hotspot20=yes: attiva Hotspot 2.0;domain-nameserealms: i domini e i realm delle credenziali accettate, con il metodo EAP (quieap-tls). Sono proprio le risposte che il telefono riceve con ANQP e confronta con il suo profilo;- per entrare in una federazione si aggiungono i
roaming-ois, gli identificativi del consorzio di roaming che la federazione ti comunica.
⚠️ Attenzione: nei vecchi appunti girano valori come chargeable-public o business-restaurant. In RouterOS 7.24.5 rispondono syntax error: i valori giusti sono public-chargeable e assembly-restaurant. L’elenco completo lo vedi con il tasto Tab dopo network-type= e venue=.
Controlla il profilo:
/interface wifi interworking print detailPasso 3: come lo assegno alla radio?
La configurazione della radio usa l’autenticazione WPA2/WPA3-Enterprise verso un RADIUS (nell’esempio 10.6.0.60, da sostituire con l’indirizzo del tuo server):
/interface wifi configuration add name=cfg-passpoint ssid="Passpoint" mode=ap country=Italy \
    interworking=passpoint-bar security.authentication-types=wpa2-eap,wpa3-eap security.eap-accounting=yes
/radius add service=wireless address=10.6.0.60 secret="segreto-radius"
/interface wifi set [find default-name=wifi1] configuration=cfg-passpoint disabled=no
country non è un dettaglio: decide quali canali e quali potenze la radio può usare. Poi controlla che la radio sia partita:
/interface wifi monitor wifi1 onceDeve dire state: running con il canale scelto. Tutti i parametri, con un esempio completo, sono nel manuale MikroTik: Interworking for WiFi6.
Passo 4: che cosa serve oltre al MikroTik?
La parte più impegnativa non è l’access point:
- un server RADIUS che autentichi le credenziali (per esempio FreeRADIUS);
- dei profili Passpoint installati sui telefoni, o un accordo con un’organizzazione che li distribuisce già, come eduroam per università ed enti di ricerca o OpenRoaming;
- dei certificati validi per l’autenticazione EAP.
Se ti serve una rete per chi non ha il profilo, accanto a Passpoint puoi tenere un hotspot classico: c’è l’howto su come creare un hotspot WiFi con MikroTik.
Passo 5: cosa controllo prima di metterlo in produzione?
Un access point che parla con un server RADIUS custodisce un segreto condiviso: il router deve essere protetto come il server. Segui l’Hardening di base di un router MikroTik e usa un segreto RADIUS lungo, diverso per ogni access point.
Provato in laboratorio su una routerboard con Wi-Fi 802.11ax con RouterOS 7.24.5 (stable) e pacchetto wifi: profilo di interworking, configurazione WPA2/WPA3-Enterprise e radio avviata con il profilo assegnato. L’autenticazione completa con un RADIUS e un telefono con profilo Passpoint non è stata provata.
Domande frequenti
Che differenza c’è fra Hotspot 2.0 e Passpoint?
Sono la stessa cosa vista da due lati: Passpoint è il programma di certificazione della Wi-Fi Alliance, Hotspot 2.0 il nome della tecnologia, basata sullo standard IEEE 802.11u.
MikroTik supporta Hotspot 2.0?
Sì: in RouterOS 7, con il pacchetto wifi, il menu /interface wifi interworking permette di configurare i parametri di Hotspot 2.0 e 802.11u da assegnare alla configurazione della radio.
Quali valori accetta venue?
Valori nella forma gruppo-tipo dello standard 802.11u, per esempio assembly-restaurant, business-bank o mercantile-shopping-mall. L’elenco completo si vede con il tasto Tab nel terminale.
Serve un captive portal con Passpoint?
No. Con Passpoint il telefono si autentica da solo con WPA2 o WPA3-Enterprise usando le credenziali del suo profilo, senza pagina di login.
Che cosa serve per far funzionare Passpoint?
Oltre agli access point compatibili servono un server RADIUS, i certificati per l’autenticazione EAP e dei profili installati sui dispositivi degli utenti, oppure l’adesione a una federazione come eduroam o OpenRoaming.
Questo howto aggiorna a RouterOS 7 un articolo del 2017 sul mio vecchio blog wirelessguru.it, ormai offline.


