Il blog del dojo.
Vulnerabilità spiegate con i comandi per proteggersi, aggiornamenti di RouterOS da sapere prima di installarli, novità e prodotti — in italiano, dalle fonti ufficiali.
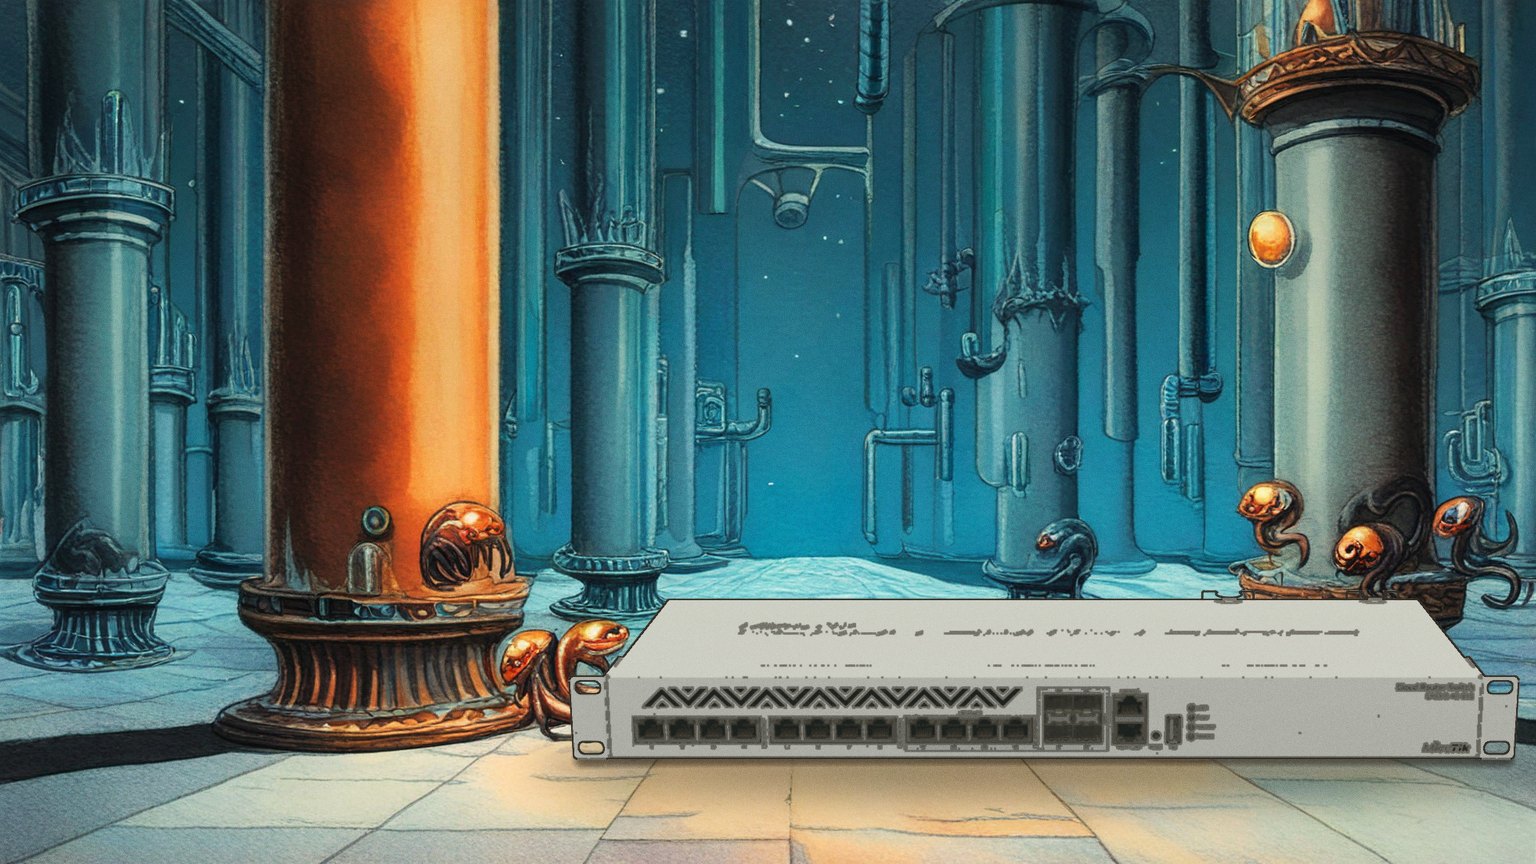
MikroTik CRS312-4C+8XG-RM: switch 10G RJ45 e SFP+
Il MikroTik CRS312-4C+8XG-RM è il primo switch della linea MikroTik dotato di porte Ethernet RJ45 da 10 Gbps. È progettato per ambienti professionali che richiedono alta velocità e ridondanza, offrendo una combinazione di porte RJ45 e SFP+ in un formato rack 1U con alimentazione ridondata.
 Prodotti
CCR2004-1G-12S+2XS: Router MikroTik per gestione SFP e SFP28
Il CCR2004-1G-12S+2XS è un router di livello enterprise progettato per la gestione centralizzata di interfacce ottiche ad alta velocità. Si rivolge a WISP e amministratori di rete che necessitano di aggregare traffico 10G e 25G in un unico apparato rackmount, offrendo prestazioni di elaborazione BGP e IPsec paragonabili ai modelli CCR1009/CCR1016.
 Sicurezza
WebFig esposto in chiaro su RouterOS e SwOS
CVE-2025-61481 espone l'interfaccia di gestione WebFig di RouterOS v.7.14.2 e SwOS v.2.18 tramite HTTP non cifrato, permettendo ad un attaccante in posizione intermedia di iniettare JavaScript nel browser dell'amministratore e intercettare le credenziali. La vulnerabilità è classificata come critica con punteggio CVSS 10.0. Per mitigare il rischio, disattivare WebFig se non necessario o limitarne l'accesso esclusivamente alla rete di amministrazione fidata.
 Dojo
Hotspot e PPPoE MikroTik: il nome utente in ogni riga di log
Il log delle connessioni di un hotspot contiene indirizzi IP, non persone: per sapere chi c'era dietro un indirizzo bisogna incrociarlo con i login. Con uno script di login e logout si può creare una regola di log per ogni utente collegato, con il nome utente nel log-prefix: ogni riga di log contiene già il nome. Funziona con l'hotspot (on-login / on-logout del profilo utente) e con il PPPoE (on-up / on-down del profilo PPP).
 Sicurezza
Buffer overflow in libjson.so di RouterOS 7
CVE-2025-10948 è una vulnerabilità di buffer overflow nella funzione parse_json_element del componente libjson.so, raggiungibile tramite l'endpoint REST /rest/ip/address/print. Colpisce RouterOS 7 e può essere sfruttata da remoto. L'aggiornamento alle versioni 7.20.1 o 7.21beta2 risolve il problema.
 Sicurezza
XSS nel hotspot di RouterOS
CVE-2025-6563 è una vulnerabilità cross-site scripting (XSS) presente nel servizio hotspot di RouterOS nelle versioni precedenti alla 7.19.2. Un attaccante può iniettare codice JavaScript tramite il parametro dst per eseguire script nel browser della vittima al momento del login. Per mitigare il rischio, è necessario aggiornare a una versione pari o superiore alla 7.19.2.
 Sicurezza
Bypass firewall IPv6 UDP in RouterOS 7
CVE-2023-47310 è una vulnerabilità di configurazione predefinita in MikroTik RouterOS 7 che consente a pacchetti IPv6 UDP traceroute di bypassare il firewall. Colpisce le versioni precedenti alla 7.14. La mitigazione consiste nell'aggiornare a RouterOS 7.14 o superiore.
 Prodotti
MikroTik LtAP LR8 LTE kit: presentazione e specifiche tecniche
Il MikroTik LtAP LR8 LTE kit è una soluzione all-in-one compatta che integra un access point wireless 2.4 GHz, un modem LTE Cat 4, un ricevitore GPS e un gateway LoRa® in un case robusto. È progettato per scenari di monitoraggio remoto, logistica e IoT dove è necessaria la connettività mobile, la localizzazione e la raccolta dati da sensori a lungo raggio senza infrastruttura fissa.
 Sicurezza
Vulnerabilità VXLAN in RouterOS: CVE-2025-6443
CVE-2025-6443 è una vulnerabilità di controllo accessi improprio (CWE-284) nel servizio VXLAN di MikroTik RouterOS che consente a un attaccante remoto, senza autenticazione, di bypassare le restrizioni di accesso e raggiungere risorse della rete interna. Le versioni 7.15.3 e 7.16.2 sono confermate vulnerabili da CVE.org, mentre NVD indica tutte le versioni precedenti alla 7.20; la versione correttiva esatta non è ancora comunicata. Chi usa VXLAN su reti non fidate deve aggiornare il firmware appena disponibile e verificare la configurazione del servizio.
 Sicurezza
Vulnerabilità DoS nel servizio SMB di RouterOS
CVE-2024-54952 è una vulnerabilità di corruzione della memoria nel servizio SMB di MikroTik RouterOS 6.40.5 che consente a un attaccante remoto non autenticato di causare un Denial of Service (DoS) rendendo il servizio SMB inaccessibile. La versione specificata come affetta è la 6.40.5; le versioni correttive non sono ancora comunicate. Per mitigare il rischio, è necessario disattivare il servizio SMB se non strettamente necessario o aggiornare al rilascio stabile successivo quando disponibile.
 Sicurezza
Enumerazione account in Winbox su RouterOS
CVE-2024-54772 consente a un attaccante di identificare nomi utente validi su un router MikroTik analizzando le differenze di tempo di risposta del servizio Winbox. Sono colpite le versioni long-term 6.43.13 fino a 6.49.13 e le stable da 6.43 a 7.17.2. Per mitigare il rischio, aggiornare alla versione 6.49.18 o superiore e limitare l'accesso a Winbox alla rete di amministrazione.
 Prodotti
CRS418-8P-8G-2S+5axQ2axQ-RM: Switch con Wi-Fi 6 e routing
Il CRS418-8P-8G-2S+5axQ2axQ-RM è uno switch rackmount 1U che integra un controller Wi-Fi 6 dual-band 4x4 MIMO, 17 porte Gigabit Ethernet (di cui 8 con PoE-out) e 2 slot SFP+ da 10G. È progettato per sostituire più apparati separati in uffici di medie dimensioni o sale server, offrendo capacità di routing L3 con offloading hardware e gestione avanzata tramite RouterOS v7.
 Dojo
Hotspot MikroTik: come registrare il traffico degli utenti
In un hotspot gli utenti escono su internet con un unico indirizzo pubblico: per sapere chi ha fatto cosa serve un registro delle connessioni. Con RouterOS 7 si genera con una regola di firewall action=log sulle sole connessioni nuove e si spedisce a un server syslog esterno, perché la memoria del router non è un archivio. In alternativa, o in aggiunta, c'è Traffic Flow (IPFIX/NetFlow) verso un collettore.