Il blog del dojo.
Vulnerabilità spiegate con i comandi per proteggersi, aggiornamenti di RouterOS da sapere prima di installarli, novità e prodotti — in italiano, dalle fonti ufficiali.
Vulnerabilità critica nel pacchetto container di RouterOS
CVE-2022-34960 è una vulnerabilità critica (CVSS 9.8) nel pacchetto container di MikroTik RouterOS 7.4beta4 che consente a un attaccante di montare file arbitrari su qualsiasi posizione del dispositivo host. Colpisce esclusivamente gli amministratori che hanno installato e abilitato il pacchetto container in modalità device. La mitigazione immediata consiste nell'aggiornare a una versione corretta o disattivare il servizio se non utilizzato.
 Dojo
Inviare email da MikroTik con Gmail: SMTP e password per le app
Un MikroTik può mandare email (avvisi, backup, report) usando un account Gmail come server SMTP: smtp.gmail.com, porta 587, STARTTLS. La password però non è quella dell'account: serve una password per le app, che Google rilascia solo con la verifica in due passaggi attiva. In RouterOS 7 la configurazione sta in /tool e-mail.
 Sicurezza
Buffer overflow nel server SCEP di RouterOS
CVE-2021-41987 è una vulnerabilità critica (CVSS 8.1) nel server SCEP di RouterOS che consente l'esecuzione remota di codice. Colpisce le versioni 6.46.8, 6.47.9 e 6.47.10. È necessario aggiornare il firmware a una versione successiva non elencata come vulnerabile o disabilitare il servizio SCEP se non in uso.
 Sicurezza
Buffer overflow nel servizio FTP di RouterOS 6.47
CVE-2020-22845 è un buffer overflow nel servizio FTP di RouterOS 6.47 che consente a un attaccante non autenticato di causare un denial of service tramite richieste FTP malevole. La vulnerabilità ha severità HIGH (CVSS 7.5) e riguarda specificamente la versione 6.47. Per mitigare il rischio, è necessario aggiornare a una versione successiva o disattivare il servizio FTP se non strettamente necessario.
 Sicurezza
Buffer overflow nel server SMB di RouterOS
CVE-2020-22844 è un buffer overflow nel server SMB di RouterOS 6.47 che consente a un attaccante non autenticato di causare un denial of service tramite richieste SMB malevole. La vulnerabilità colpisce specificamente la versione 6.47 e non risulta sfruttata attivamente. Per mitigare il rischio, è necessario aggiornare il firmware o disattivare il servizio SMB se non in uso.
 Prodotti
Chateau 5G R16: Router 5G con RouterOS e container Linux
Il Chateau 5G R16 è un router mobile 5G progettato per offrire connettività ad alta velocità in ambienti domestici e uffici, integrando la flessibilità di RouterOS v7. Si distingue per il supporto a container Linux, che consente l'esecuzione di applicazioni come PiHole o Home Assistant direttamente sull'apparato, oltre a una radio 5G Sub-6 con supporto NR CA e ENDC.
 Sicurezza
Scrittura file arbitraria via FTP in RouterOS
CVE-2021-27221 consente a un utente remoto autenticato con policy FTP di creare o sovrascrivere file .rsc arbitrari tramite il comando /export. Il difetto interessa RouterOS 6.47.9, dove il vendor considera questo comportamento intenzionale a causa del funzionamento delle policy utente. Per mitigare il rischio, è necessario disattivare il servizio FTP in chiaro o garantire che solo utenti fidati con policy appropriate possano accedervi.
 Sicurezza
XSS riflessa nella pagina di login Hotspot
CVE-2021-3014 è una vulnerabilità di Cross-Site Scripting (XSS) riflessa presente nella pagina di login del servizio Hotspot in MikroTik RouterOS. Colpisce le versioni di RouterOS pubblicate fino al 4 gennaio 2021. Per mitigare il rischio, è necessario aggiornare il firmware a una versione successiva o disabilitare l'accesso alla pagina di login Hotspot da reti non fidate.
 Prodotti
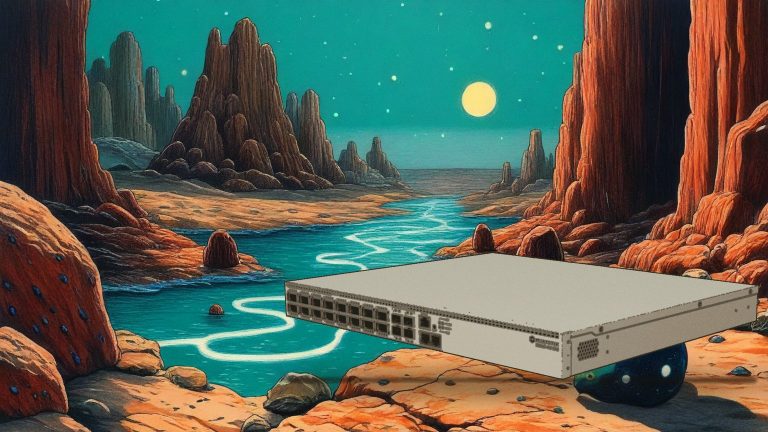
MikroTik CRS520-4XS-16XQ-RM: switch enterprise 100G
Il MikroTik CRS520-4XS-16XQ-RM è uno switch enterprise ad alte prestazioni progettato per data center e reti complesse. Si distingue per la presenza di una CPU ARM quad-core a 2 GHz, tipica della serie CCR, che consente funzioni avanzate di routing e gestione oltre alla semplice commutazione. Offre 16 porte QSFP28 da 100 Gigabit e 4 porte SFP28 da 25 Gigabit in un unico chassis rackmount.
 Sicurezza
Integer underflow nel server SMB di RouterOS
CVE-2019-16160 è un integer underflow nel server SMB di RouterOS che permette a un attaccante remoto non autenticato di causare il crash del servizio. Sono colpite le versioni di RouterOS precedenti alla 6.45.5. Per mitigare il rischio, aggiornare a una versione successiva o disattivare il servizio SMB se non necessario.
 Sicurezza
Crash del server SMB in RouterOS
CVE-2020-11881 è un errore di validazione dell'indice di array nel server SMB di RouterOS che consente a un attaccante remoto non autenticato di causare un arresto anomalo del servizio. Colpisce le versioni 6.41.3 fino a 6.46.5 e le versioni 7.x fino a 7.0 Beta5. La mitigazione immediata consiste nel disattivare il server SMB se non strettamente necessario, poiché la versione correttiva stabile non è specificata nei dati disponibili.
 Sicurezza
Password in chiaro nel file di configurazione di WinBox
WinBox 3.22 e versioni precedenti salvano la password dell'utente in testo non cifrato nel file di configurazione se l'opzione "Keep Password" è attiva e non è impostata una Master Password. Poiché queste sono le impostazioni predefinite, un attaccante con accesso al file può recuperare le credenziali per accedere al router. È necessario aggiornare WinBox a una versione successiva o disattivare l'opzione di salvataggio della password.
 Dojo
DHCP server non autorizzato: come scoprirlo e bloccarlo con MikroTik
Un DHCP server non autorizzato, spesso un router WiFi da centro commerciale collegato "al contrario", manda in tilt una LAN in pochi minuti. Con MikroTik lo si scopre con /ip dhcp-server alert, che avvisa quando risponde un server diverso da quello valido, e lo si blocca con il DHCP snooping del bridge, che in RouterOS 7 accetta risposte DHCP solo dalle porte fidate.