Il blog del dojo.
Vulnerabilità spiegate con i comandi per proteggersi, aggiornamenti di RouterOS da sapere prima di installarli, novità e prodotti — in italiano, dalle fonti ufficiali.
MikroTik ATL 5G R16: antenna esterna 5G con eSIM
Il MikroTik ATL 5G R16 è un dispositivo esterno per la connettività mobile 5G, LTE e 3G, progettato per installazioni su tetto o in ambienti esterni. Si distingue per l'integrazione nativa di un'eSIM con supporto a MikroTik Connectivity, antenne direzionali ad alto guadagno e certificazione IP66, rendendolo adatto a scenari rurali, urbani e IoT dove la stabilità del segnale è critica.
 Sicurezza
Stack exhaustion nel WebFig di RouterOS
CVE-2019-13955 è una vulnerabilità di stack exhaustion che consente a un attaccante autenticato di far crashare il server HTTP di RouterOS inviando richieste HTTP malevole. Colpisce le versioni di RouterOS precedenti alla 6.44.5 del ramo long-term release. Per mitigare il rischio, aggiornare a una versione successiva o disattivare il servizio WebFig se non necessario.
 Sicurezza
Esaurimento memoria nel server HTTP di RouterOS
CVE-2019-13954 è una vulnerabilità che consente a un attaccante autenticato di far crashare il server HTTP di RouterOS inviando richieste HTTP malevole, causando potenzialmente il riavvio del sistema. Colpisce le versioni di RouterOS precedenti alla 6.44.5. Per proteggersi, è necessario aggiornare a una versione successiva o disabilitare il servizio web se non in uso.
 Sicurezza
Vulnerabilità nella validazione certificati RouterOS
CVE-2025-42611 è una vulnerabilità di validazione dei certificati che può consentire il bypass dell'autenticazione in servizi come OpenVPN, CAPsMAN e Dot1X. Colpisce le versioni di RouterOS fino a 7.20.x. La versione correttiva non è ancora comunicata; alla data dell'articolo la vulnerabilità non risulta sfruttata attivamente.
 Sicurezza
Esaurimento memoria nel demone FTP di RouterOS
CVE-2019-13074 è una vulnerabilità nel demone FTP di RouterOS che permette a un attaccante remoto di esaurire la memoria disponibile, causando il riavvio del dispositivo. Colpisce le versioni fino a 6.44.3 incluse. Per mitigare il rischio, disattivare il servizio FTP o aggiornare a una versione successiva, se disponibile.
 Sicurezza
Lettura fuori dai limiti di memoria in SCEP Endpoint
CVE-2026-7668 è una vulnerabilità di lettura fuori dai limiti di memoria (out-of-bounds read) nel componente SCEP Endpoint di RouterOS 6.49.8, sfruttabile da remoto senza autenticazione. Colpisce esclusivamente la versione 6.49.8; il vendor consiglia l'aggiornamento all'ultima versione v6.x o 7.x disponibile. Non risulta sfruttata attivamente né inclusa nel catalogo KEV di CISA.
 Sicurezza
Directory traversal in RouterOS via Winbox e HTTP
CVE-2019-3943 è una vulnerabilità di directory traversal che consente a un utente autenticato di leggere e scrivere file al di fuori della directory sandbox /rw/disk tramite le interfacce HTTP o Winbox. Colpisce versioni Stable 6.43.12 e precedenti, Long-term 6.42.12 e precedenti, e Testing 6.44beta75 e precedenti. È necessario aggiornare a una versione successiva a quelle indicate o limitare l'accesso alle interfacce colpite da reti non fidate.
 Dojo
Come nascondere i router MikroTik della tua rete al traceroute
Un traceroute lanciato da un cliente mostra uno per uno i router della tua rete, con i loro indirizzi. Con una regola di mangle che incrementa il TTL (action=change-ttl new-ttl=increment:1) ogni router MikroTik diventa invisibile al traceroute, perché il pacchetto lo attraversa senza "consumare" un salto. La regola va limitata al traffico dei clienti e messa con criterio, per non complicare il troubleshooting.
 Sicurezza
Vulnerabilità di intermediazione in RouterOS
CVE-2019-3924 è una vulnerabilità di intermediazione che consente a un attaccante remoto non autenticato di eseguire richieste di rete definite dall'utente verso client WAN e LAN, permettendo di aggirare il firewall o effettuare scansioni di rete. Sono colpite le versioni long-term 6.42.11 e precedenti e stable 6.43.11 e precedenti. Per proteggersi è necessario aggiornare a una versione successiva a quelle indicate.
 Prodotti
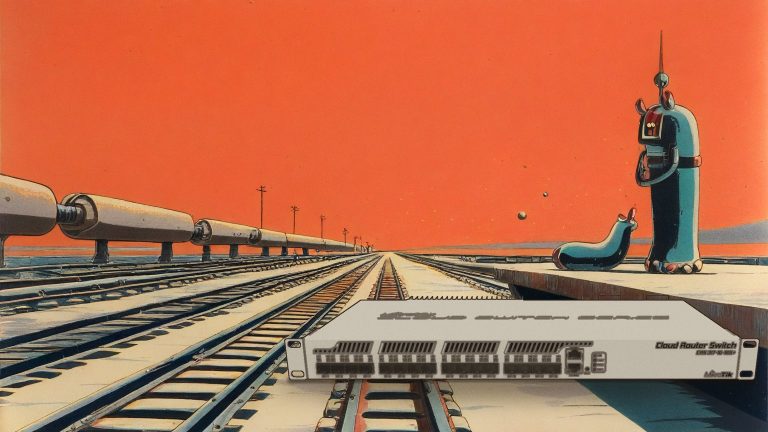
MikroTik CRS317-1G-16S+RM: Switch gestito 10GbE con RouterOS o SwOS
Il MikroTik CRS317-1G-16S+RM è uno switch rackmount gestito con 16 porte SFP+ e una porta Gigabit Ethernet in rame, pensato per chi necessita di connettività 10GbE ad alte prestazioni. Si distingue per la possibilità di scegliere tra RouterOS e SwOS tramite dual boot, offrendo flessibilità tra funzionalità di routing avanzate e gestione switch semplificata. È progettato per ambienti con temperature elevate grazie al raffreddamento passivo con ventole automatiche.
 Sicurezza
Vulnerabilità memoria nel server HTTP di RouterOS
CVE-2018-1159 è una vulnerabilità di corruzione della memoria che consente a un attaccante autenticato di far crashare il server HTTP di RouterOS. Sono colpite le versioni precedenti alla 6.40.9 e alla 6.42.7. Per proteggersi, è necessario aggiornare a una versione successiva o limitare l'accesso al servizio web di gestione.
 Sicurezza
Stack exhaustion nel server HTTP di RouterOS
CVE-2018-1158 è una vulnerabilità di stack exhaustion che consente a un attaccante autenticato di far crashare il server HTTP di RouterOS tramite parsing ricorsivo di JSON. Colpisce le versioni precedenti a 6.40.9 e 6.42.7. Per mitigare il rischio, aggiornare a una versione successiva o limitare l'accesso al servizio web di gestione solo alla rete di amministrazione.
 Sicurezza
Esaurimento memoria nel server HTTP di RouterOS
CVE-2018-1157 è una vulnerabilità che consente a un attaccante autenticato di far crashare il server HTTP e, in alcuni casi, riavviare il sistema. Colpisce le versioni di RouterOS precedenti a 6.40.9 e 6.42.7. Per proteggersi, è necessario aggiornare a una versione successiva o disabilitare il servizio web se non in uso.