Il blog del dojo.
Vulnerabilità spiegate con i comandi per proteggersi, aggiornamenti di RouterOS da sapere prima di installarli, novità e prodotti — in italiano, dalle fonti ufficiali.
Buffer overflow nell’interfaccia di aggiornamento licenza RouterOS
CVE-2018-1156 è una vulnerabilità di tipo Out-of-bounds Write (CWE-787) presente in RouterOS nelle versioni precedenti a 6.40.9 e 6.42.7. Un attaccante remoto autenticato potrebbe teoricamente eseguire codice arbitrario sul sistema attraverso l'interfaccia di aggiornamento della licenza. Per mitigare il rischio, è necessario aggiornare il firmware alle versioni indicate come corrette.
 Prodotti
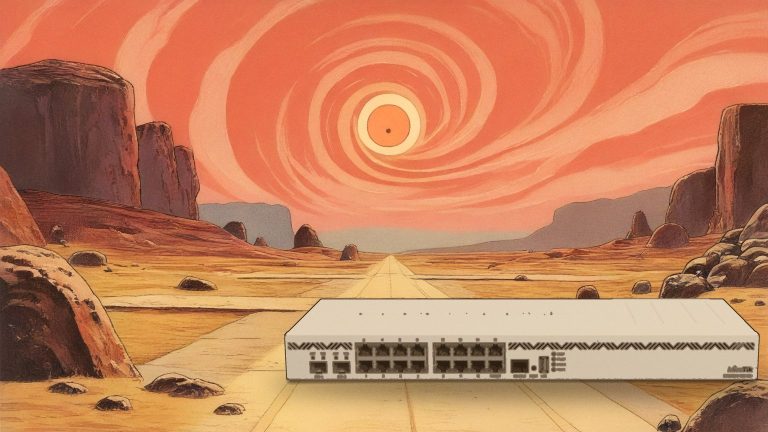
CCR2004-16G-2S+: Router MikroTik con 16 porte GbE e 2 SFP+
Il CCR2004-16G-2S+ è un router rackmount 1U di MikroTik progettato per offrire elevate prestazioni single-core a un prezzo accessibile. È ideale per PMI e WISP che necessitano di 16 porte Gigabit Ethernet e 2 slot SFP+ da 10G, gestendo carichi pesanti basati su elaborazione per connessione come le code. Si distingue per l'efficienza energetica e la presenza di alimentatori ridondati integrati.
 Sicurezza
Vulnerabilità WinBox in RouterOS
CVE-2018-14847 è una vulnerabilità critica nel componente WinBox di MikroTik RouterOS che consente a un attaccante non autenticato di leggere file arbitrari e a un attaccante autenticato di scriverne di nuovi. La vulnerabilità è presente nelle versioni di RouterOS fino alla 6.42 inclusa ed è inclusa nel catalogo KEV di CISA, indicando uno sfruttamento attivo. È necessario aggiornare il firmware a una versione successiva alla 6.42 e limitare l'accesso al servizio WinBox alla rete di amministrazione.
 Sicurezza
Denial of Service sul servizio FTP di RouterOS
CVE-2018-10070 è una vulnerabilità di tipo Uncontrolled Resource Consumption che consente a un attaccante remoto non autenticato di esaurire CPU e RAM del router inviando richieste FTP malevole. Il dispositivo interessato è MikroTik Version 6.41.4, che si riavvia dopo circa 10 minuti. Per proteggersi, è necessario aggiornare il firmware a una versione successiva o disattivare il servizio FTP se non strettamente necessario.
 Dojo
CAPsMAN e WiFi RouterOS 7: attivare il client isolation
Il client isolation impedisce ai dispositivi collegati allo stesso WiFi di parlarsi fra loro: in un hotspot o in una rete ospiti è la prima difesa contro chi curiosa nei telefoni altrui. In RouterOS 7, con il nuovo pacchetto wifi e il suo CAPsMAN, si attiva con client-isolation=yes nel datapath; con il vecchio pacchetto wireless restano default-forwarding e, in CAPsMAN v1, client-to-client-forwarding.
 Sicurezza
Buffer overflow nel servizio SMB di RouterOS
CVE-2018-7445 è una vulnerabilità critica (CVSS 9.8) nel servizio SMB di RouterOS che consente l'esecuzione di codice da parte di un attaccante non autenticato. Colpisce tutte le versioni di RouterOS precedenti alla 6.41.3. La vulnerabilità è presente nel catalogo KEV di CISA e richiede l'applicazione degli aggiornamenti secondo le istruzioni del vendor.
 Prodotti
Chateau 5G ax: Router 5G con Ethernet 2.5G e Wi-Fi 6E
Il Chateau 5G ax è un router mobile 5G/LTE progettato per offrire connettività ad alta velocità con porte Ethernet fino a 2.5 Gigabit e Wi-Fi 802.11ax. È ideale per professionisti, WISP e utenti avanzati che necessitano di flessibilità tramite RouterOS v7 e prestazioni radio superiori rispetto alle generazioni precedenti.
 Sicurezza
Denial of Service via ICMP su RouterOS v6.40.5
La vulnerabilità CVE-2017-17538 consente a un attaccante remoto di causare un'interruzione del servizio (denial of service) inviando una sequenza massiva di pacchetti ICMP. Colpisce i dispositivi MikroTik con versione 6.40.5 di RouterOS. Per mitigare il rischio, è necessario aggiornare il firmware a una versione successiva o applicare filtri di rete per limitare il traffico ICMP.
 Dojo
Come aggregare più connessioni internet con MikroTik: ECMP e PCC in RouterOS 7
Con un MikroTik si possono usare insieme due o più connessioni internet. L'ECMP (più rotte di default con la stessa distanza) è il metodo più semplice ma non permette di decidere quale linea usa una connessione; il PCC (Per Connection Classifier) assegna ogni connessione a una linea e la tiene lì fino alla fine. In RouterOS 7 il PCC usa le tabelle di routing (/routing table) e il controllo dei gateway con check-gateway. Qui lo costruiamo in sei passi.
 Prodotti
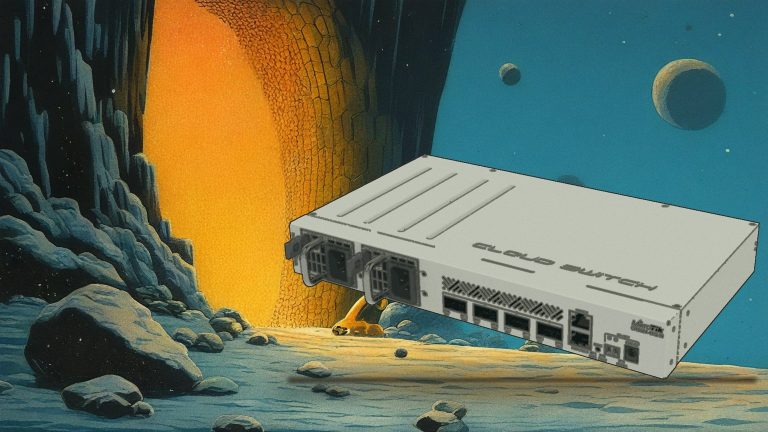
MikroTik CRS504-4XQ-IN: Switch 100G compatto
Il MikroTik CRS504-4XQ-IN è uno switch di rete compatto con quattro porte QSFP28 da 100 Gigabit, progettato per aggiornare infrastrutture esistenti da 10 o 25 Gigabit. È ideale per chi necessita di alta capacità in spazi ridotti, grazie al suo basso consumo energetico e alle molteplici opzioni di alimentazione.
 Sicurezza
DoS su hAP Lite 6.25 via pacchetti ACK
CVE-2017-6444 è una vulnerabilità di negazione del servizio che colpisce il dispositivo MikroTik Router hAP Lite con firmware 6.25. Un attaccante remoto può saturare la CPU inviando pacchetti TCP ACK non sollecitati, rendendo il router inutilizzabile fino al riavvio. Poiché le versioni correttive non sono state comunicate, l'unica mitigazione certa è isolare il dispositivo da reti non fidate o sostituirlo.
 Prodotti
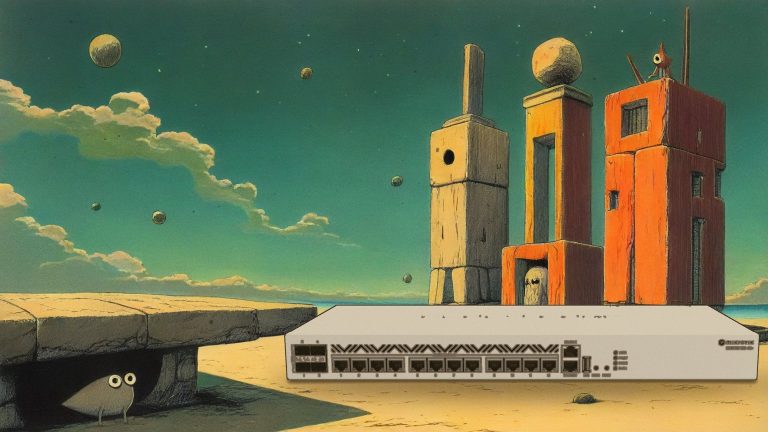
CCR2116-12G-4S+: Router MikroTik con CPU ARM 16 core e 4 porte 10G
Il CCR2116-12G-4S+ è un router di livello ISP basato su una CPU ARM a 16 core da 2 GHz, progettato per eliminare i colli di bottiglia nelle configurazioni 10G. Si distingue per le sue elevate prestazioni in BGP e QoS, alimentato da un'efficienza energetica tipica di soli 60 W.
 Dojo
Come resettare la configurazione di un MikroTik con RouterOS 7
Per azzerare un MikroTik da terminale il comando è /system reset-configuration: con no-defaults=yes il router riparte vuoto invece che con la configurazione di fabbrica, con run-after-reset esegue uno script appena riavviato. Se il router non risponde più ci sono il pulsante di reset e, come ultima risorsa, Netinstall.