Il blog del dojo.
Vulnerabilità spiegate con i comandi per proteggersi, aggiornamenti di RouterOS da sapere prima di installarli, novità e prodotti — in italiano, dalle fonti ufficiali.
Denial of Service nel demone SSH
CVE-2020-10364 è una vulnerabilità ad alta criticità che consente a un attaccante remoto di causare un negato servizio (DoS) sul router, generando attività CPU eccessiva e potenziali riavvii. Colpisce i sistemi con demone SSH attivo e raggiungibile da reti non fidate. La mitigazione principale consiste nel limitare l'accesso al servizio SSH alla sola rete di amministrazione o disattivarlo se non necessario.
 Prodotti
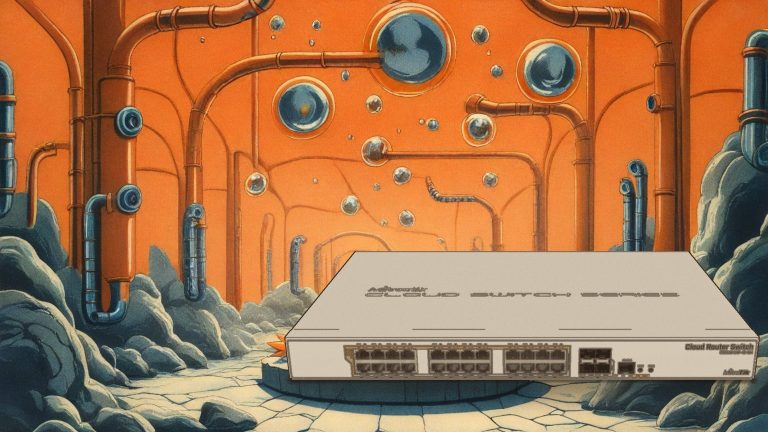
MikroTik CRS328-24P-4S+RM: switch 1U con PoE e Dual Boot
Il MikroTik CRS328-24P-4S+RM è uno switch rackmount 1U dotato di 24 porte Gigabit Ethernet con alimentazione PoE e 4 porte SFP+ da 10 Gbps. È progettato per amministratori di rete che necessitano di alta densità di porte, alimentazione centralizzata per dispositivi remoti e la flessibilità di scegliere tra RouterOS o SwOS tramite la funzione Dual Boot.
 Sicurezza
Rischio reboot da pacchetto IPv6 su RouterOS
CVE-2018-5951 è una vulnerabilità di disponibilità che consente a un attaccante remoto di causare il riavvio immediato di un router MikroTik RouterOS. L'attacco sfrutta l'invio di un pacchetto IPv6 specifico con protocollo IP 97 (EoIPv6). Poiché la descrizione indica che sono vulnerabili tutte le versioni di RouterOS che supportano EoIPv6, è fondamentale verificare se questo servizio è attivo e raggiungibile da reti non fidate.
 Sicurezza
Vulnerabilità path traversal in WinBox
CVE-2020-5720 è una vulnerabilità di path traversal in WinBox, il client grafico per la gestione dei router MikroTik. Colpisce tutte le versioni di WinBox precedenti alla 3.21 e permette la creazione di file arbitrari se il client si connette a un endpoint malevolo o subisce un attacco man-in-the-middle. Per mitigare il rischio è necessario aggiornare WinBox alla versione 3.21 o superiore e limitare l'accesso al servizio solo dalla rete di amministrazione fidata.
 Sicurezza
Vulnerabilità Winbox: attacco man-in-the-middle
CVE-2019-3981 è una vulnerabilità in MikroTik Winbox 3.20 e versioni precedenti che consente a un attaccante posizionato tra il client e il router di effettuare un downgrade dell'autenticazione e recuperare l'username e la password MD5 hash. Il rischio si manifesta quando Winbox è raggiungibile da reti non fidate. Per mitigare il rischio, è necessario aggiornare Winbox a una versione successiva alla 3.20 e limitare l'accesso al servizio alla sola rete di amministrazione.
 Sicurezza
Vulnerabilità DNS cache poisoning in RouterOS
CVE-2019-3979 è una vulnerabilità di alto rischio che permette a un server DNS malevolo di avvelenare la cache DNS del router aggiungendo record A non richiesti. Colpisce le versioni RouterOS 6.45.6 Stable e precedenti, nonché la 6.44.5 Long-term e precedenti. Per mitigare il rischio, è necessario aggiornare il firmware o bloccare il traffico DNS in ingresso dalla rete non fidata.
 Prodotti
CCR2216-1G-12XS-2XQ: Router core 100G con offload L3
Il CCR2216-1G-12XS-2XQ è il nuovo router flagship di MikroTik, progettato per gestire reti 100 Gigabit con offloading hardware Layer 3. È ideale per operatori WISP e data center che necessitano di alta capacità di switching e routing, offrendo un upgrade diretto rispetto al CCR1072 grazie alla compatibilità con alimentatori e moduli SFP esistenti.
 Dojo
Scan wireless su un MikroTik remoto senza perdere il risultato
Uno scan delle frequenze ferma la radio per qualche secondo: se il router remoto lo raggiungi proprio attraverso quel link wireless, perdi la connessione e il risultato. La soluzione è far girare lo scan in background sul router stesso, con il risultato salvato in un file da leggere quando il link torna su. In RouterOS 7 si fa con :execute e il parametro file=, che funziona sia con il pacchetto wifi sia con wireless.
 Sicurezza
Vulnerabilità DNS Cache Poisoning in RouterOS
CVE-2019-3978 consente ad attaccanti remoti non autenticati di generare query DNS verso server arbitrari, causando potenzialmente l'avvelenamento della cache DNS del router. Sono colpite le versioni RouterOS 6.45.6 Stable e precedenti, nonché la 6.44.5 Long-term e precedenti. È necessario aggiornare il firmware a una versione successiva o bloccare l'accesso al servizio DNS da reti non fidate.
 Sicurezza
Vulnerabilità autoupgrade in RouterOS
CVE-2019-3977 consente a un attaccante remoto di indurre il router a scaricare e installare una versione precedente di RouterOS tramite la funzione autoupgrade, con possibile reset delle credenziali di sistema. Sono colpite le versioni 6.45.6 Stable e precedenti, nonché le versioni 6.44.5 Long-term e precedenti. È necessario disattivare la funzione autoupgrade o aggiornare il firmware a una versione successiva non elencata come vulnerabile.
 Sicurezza
Creazione directory arbitraria in RouterOS
CVE-2019-3976 consente a un utente autenticato di creare una directory arbitraria e abilitare la shell dello sviluppatore installando un pacchetto malevolo. Colpisce RouterOS 6.45.6 Stable e versioni precedenti, nonché 6.44.5 Long-term e versioni precedenti. L'amministratore deve aggiornare il firmware a una versione successiva a quelle indicate per eliminare il rischio.
 Sicurezza
Denial of Service nel servizio SMB di RouterOS x86
CVE-2024-27686 consente a un attaccante remoto di causare il crash del dispositivo inviando pacchetti dati malevoli al servizio SMB sulla porta TCP 445. La vulnerabilità interessa le versioni 6.40.5 fino a 6.49.10 di RouterOS per architettura x86. Per mitigare il rischio, è necessario disattivare il servizio SMB o aggiornare a una versione 7.x, dato che la correzione è presente solo nella serie 7.
 Sicurezza
Vulnerabilità di percorso in RouterOS (CVE-2019-15055)
CVE-2019-15055 è una vulnerabilità di path traversal che consente a utenti autenticati di eliminare file arbitrari su sistemi MikroTik RouterOS. L'attacco può portare al reset dello storage delle credenziali, permettendo l'accesso all'interfaccia di gestione come amministratore senza autenticazione. È necessario aggiornare il firmware a una versione successiva alle release vulnerabili indicate nella descrizione.